Tél. : +358 40 7683813
E-mail : maria.sundstrom@liid.com
1. Introduction
Salestrail est une solution mobile et un tableau de bord d’analyse des appels conçus pour suivre et enregistrer les appels mobiles, WhatsApp et WhatsApp Business. Ce document présente les mesures de sécurité de Salestrail, ses pratiques de traitement des données ainsi que son approche globale visant à préserver la confidentialité et la protection des données des clients.
2. Présentation de l’application et du service
-
Nom de l’application : Salestrail
-
Composants :
-
Salestrail App (iOS et Android)
-
Salestrail Recorder APK (pour les appareils Android sans fonction native d’enregistrement des appels)
-
Call Analytics Dashboard (application web)
-
-
Fonctionnalités :
-
Suit et enregistre les appels mobiles, WhatsApp et WhatsApp Business.
-
Affiche les analyses des appels dans le tableau de bord Salestrail.
-
S’intègre à un CRM via des intégrations préconfigurées ou une API.
-
3. Architecture et stack technologique
-
Frontend (mobile)
-
React Native (JavaScript) pour le développement multiplateforme
-
Java pour le code spécifique à Android
-
Swift pour le code spécifique à iOS
-
-
Backend
-
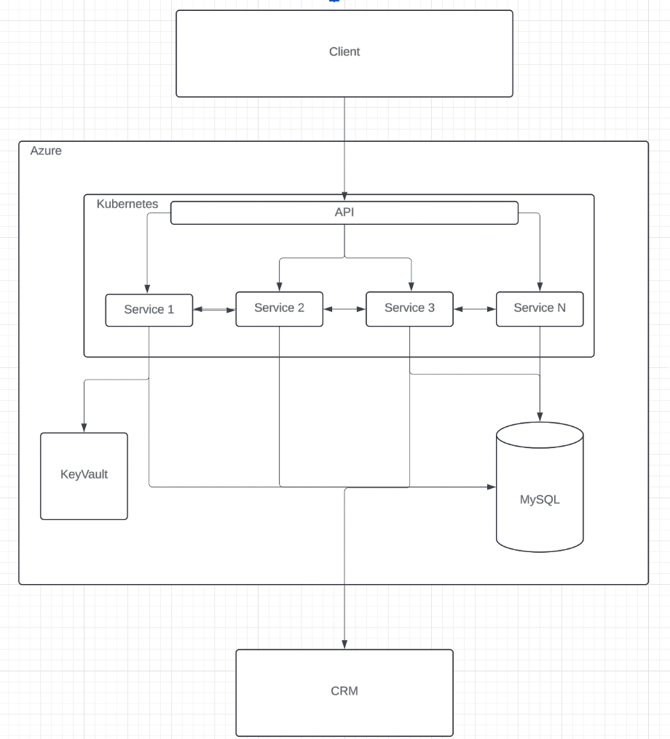
Hébergé sur Microsoft Azure et orchestré avec Kubernetes
-
Développé avec Spring (Java/Kotlin)
-
Données stockées dans MySQL
-
-
Environnement cloud
-
Microsoft Azure (région North Europe, physiquement située en Irland
-
4. Déploiement et hébergement
-
Modèle de déploiement :
-
La Mobile App s’exécute sur le téléphone de l’utilisateur.
-
Les services backend s’exécutent sur Microsoft Azure Kubernetes Services.
-
-
Disponibilité On-Premise :
-
La solution n’est pas proposée sous forme de déploiement on-premise ou hybride ; elle est entièrement basée dans le cloud.
-
5. Flux et stockage des données
-
Diagramme de flux des données
-
Appareil mobile de l’utilisateur (App)
-
Transmission chiffrée (HTTPS) vers le backend Spring Boot sur Kubernetes dans Azure
-
Données stockées de manière sécurisée dans une base de données MySQL
-
Si une intégration CRM est activée, les données sont envoyées (via HTTPS) au CRM ou à un endpoint API
-
-
Données au repos
-
Les bases de données MySQL et les sauvegardes dans Microsoft Azure sont chiffrées au repos.
-
Les enregistrements d’appels sont stockés dans Azure Blob Storage et sont également chiffrés au repos.
-
Les tokens API (JWT) sont signés et vérifiés à l’aide d’une clé sécurisée.
-
-
Données en transit
-
Toutes les connexions utilisent HTTPS/SSL pour chiffrer les transferts de données.
-
6. Classification des données et données client requises
-
Données client collectées :
-
Nom, entreprise, fonction, adresse e-mail, numéro de téléphone, adresse et autres coordonnées
-
Détails des appels (appels mobiles, appels WhatsApp)
-
-
Politique de classification des données :
-
Vous pouvez demander la politique de classification des données à support@liid.com.
-
7. Confidentialité et conformité réglementaire
-
Conformité générale
-
Nous nous efforçons de nous conformer aux normes du secteur.
-
En raison de notre taille, nous n’avons pas entrepris de démarche visant à obtenir des certifications formelles, mais nous appliquons les bonnes pratiques dans la mesure du possible.
-
-
Protection des données et RGPD
-
Les données personnelles restent la propriété du Responsable du traitement (nos clients).
-
Nous traitons les données uniquement selon les instructions du Responsable du traitement et respectons les demandes des personnes concernées.
-
Aucun transfert ultérieur en dehors de l’EEE n’est effectué sans autorisation explicite.
-
-
CCPA
-
Nous ne vendons pas d’informations personnelles.
-
Les consommateurs ont le droit de demander l’accès à leurs données, leur suppression et de s’opposer à toute vente de données.
-
-
Droits des personnes concernées
-
Copie des informations personnelles : fournie dans un délai de 45 jours sur demande (par e-mail ou via d’autres canaux).
-
Suppression des informations personnelles : effectuée gratuitement après vérification de la demande.
-
8. Contrôle d’accès et rôles
-
Accès interne (employés)
-
Seuls les employés à temps plein ayant un besoin professionnel légitime (par exemple, développement ou support) peuvent accéder aux données sensibles.
-
Le personnel du support client peut voir les noms d’utilisateur et les adresses e-mail afin de traiter les demandes d’assistance.
-
-
Rôles client (Dashboard)
-
Owner : accès complet, peut gérer les équipes et voir toutes les données.
-
Manager : peut créer des équipes et des utilisateurs, mais ne voit les données que s’il est désigné comme Team Admin.
-
User : voit uniquement ses propres données ; ne peut pas ajouter/supprimer d’autres utilisateurs ni créer d’équipes.
-
Team Admin : surveille les données d’appels des membres d’équipes spécifiques.
-
9. Authentification et politiques relatives aux mots de passe
-
Authentification des employés
-
La MFA est obligatoire pour accéder aux systèmes de production.
-
La Password Policy exige au moins 9 caractères, applique des règles de complexité et utilise le hachage avec bcrypt.
-
Un antivirus/anti-malware est installé sur les appareils de l’entreprise.
-
-
Authentification des clients
-
Les utilisateurs se connectent à l’aide d’un One-Time Password (OTP) envoyé par e-mail.
-
Une clé dérivée de l’OTP est stockée de manière sécurisée sur l’appareil et hachée avec bcrypt dans le cloud.
-
Les requêtes ultérieures utilisent des tokens JWT à durée de validité limitée.
-
10. Politiques et procédures de sécurité
-
Politiques de sécurité de l’information
-
Clean Desk Policy
-
Email Policy
-
Password Construction Guidelines
-
Password Protection Policy
-
-
Réponse aux incidents et notification des violations
-
Nous maintenons un Security Incident Response Plan (joint).
-
Les violations de données sont signalées immédiatement aux clients concernés (ou dans un délai de 72 heures).
-
Étapes de réponse : triage, confinement, communication, éradication et récupération.
-
-
Formation des employés
-
Formation régulière à la sensibilisation à la sécurité (annuellement).
-
Tous les membres du personnel signent des accords de confidentialité.
-
-
Politique de sanctions
-
Aucune politique disciplinaire formelle n’est documentée, mais toute violation d’une politique de sécurité est traitée selon les besoins.
-
11. Audits et tests
-
Audits internes
-
Réalisés chaque année à l’aide d’outils tels que des injecteurs d’URL automatisés, l’analyse statique, la vérification des dépendances du code, etc.
-
-
Audits externes
-
Aucun test d’intrusion ou examen du code indépendant réalisé par un tiers n’est actuellement effectué.
-
Historiquement, une vérification externe a été réalisée dans le cadre d’une intégration Google Mail.
-
-
Gestion des vulnérabilités du réseau et des applications
-
Des analyses régulières des vulnérabilités sont effectuées, les correctifs critiques étant appliqués immédiatement.
-
Les mises à jour sont effectuées au moins une fois par an, et plus fréquemment pour les correctifs urgents (par exemple, Log4j).
-
12. Sécurité de l’infrastructure
-
Environnement d’hébergement
-
Microsoft Azure, avec Kubernetes pour orchestrer les conteneurs.
-
Politiques de pare-feu strictes, WAF activé et ports inutilisés bloqués.
-
-
Sauvegardes
-
Les Database Backups sont créées automatiquement dans Azure et chiffrées au repos.
-
La restauration à un instant donné est disponible.
-
-
Sécurité des endpoints
-
Les ordinateurs portables de l’entreprise disposent d’un logiciel anti-malware ; les employés disposent de privilèges administrateur.
-
Aucun VPN n’est utilisé ; le pare-feu autorise l’accès basé sur l’adresse IP pour le travail à distance.
-
-
Gestion des changements
-
Les modifications du réseau sont administrées par un administrateur principal. Les développeurs n’ont pas d’accès direct aux configurations du réseau de production.
-
13. Sécurité physique
-
Emplacement du bureau : Helsinki, Finlande (Fredrikinkatu 33a, 00120 Helsinki)
-
Configuration du bureau : il ne s’agit pas d’un espace de bureaux partagé. Un contrôle d’accès est en place.
-
Centre de données : centres de données sécurisés de Microsoft Azure en Irlande / région North Europe.
-
Continuité des activités : les risques physiques et environnementaux sont évalués chaque année. Un plan de continuité est en place si les bureaux deviennent inaccessibles.
14. Réponse aux incidents et notification
-
Journalisation et détection des événements de sécurité
-
Azure fournit des alertes relatives aux événements de connexion ; les logs de l’application sont conservés pour les tentatives de connexion des utilisateurs et les appels API.
-
-
Processus en cas de violation de données
-
Les clients sont informés sans retard injustifié (dans un délai de 72 heures) si une violation les affectant est découverte.
-
-
Responsabilité
-
Information Security Officer : Risto Linnoskivi (rend compte au CEO et coordonne les incidents).
-
15. Conservation et suppression des données
-
Durée de conservation
-
Généralement 3 ans après la résiliation du contrat, sauf demande contraire.
-
-
Suppression des données
-
À la suite d’une demande vérifiée, toutes les données relatives aux utilisateurs et aux appels (y compris les enregistrements, tokens et données d’intégration) sont définitivement supprimées de l’environnement Azure.
-
La suppression est répercutée auprès de tous les sous-traitants ultérieurs.
-
16. Contact et informations complémentaires
-
Principaux contacts de sécurité :
-
Information Security Officer :
-
Risto Linnoskivi, risto.linnoskivi@liid.com
-
-
CEO :
-
Maria Sundström
-
-
-
Confidentialité et DPO
-
Les coordonnées du DPO sont mises à la disposition des clients sur demande.
-
Privacy Notice / Privacy Policy : Salestrail Legal
-
-
Documentation complémentaire
-
Security Program Management & Incident Response Plan
-
Information Classification and Handling Policy
-
Clean Desk Policy
-
Password Guidelines
-
Autres pièces jointes mentionnées dans ce document
-
17. Résumé
Salestrail s’engage à sécuriser vos données grâce à une authentification robuste, au chiffrement des données au repos et en transit ainsi qu’à des processus de réponse aux incidents clairement définis. L’ensemble de notre déploiement cloud fonctionne dans Microsoft Azure et s’appuie sur ses fonctionnalités de sécurité éprouvées. Des examens internes réguliers nous permettent de nous améliorer en permanence. Bien que nous ne détenions pas de certifications de sécurité formelles, nous suivons les bonnes pratiques conformément aux référentiels reconnus.
Pour toute question concernant ce document ou pour demander des informations complémentaires, veuillez contacter :
-
Security Officer : Risto Linnoskivi (risto.linnoskivi@liid.com)
-
CEO : Maria Sundström (maria.sundstrom@liid.com)
Tél. : +358 40 7683813
Ce document fournit une présentation générale de la posture de sécurité de Salestrail. Il est susceptible d’évoluer à mesure que notre infrastructure et nos processus évoluent.