Tel: +358 40 7683813
E-post: maria.sundstrom@liid.com
1. Introduktion
Salestrail är en mobilbaserad lösning och en instrumentpanel för samtalsanalys som är utformad för att spåra och spela in mobilsamtal samt samtal via WhatsApp och WhatsApp Business. Detta dokument beskriver Salestrails säkerhetsåtgärder, rutiner för datahantering och övergripande tillvägagångssätt för att upprätthålla integriteten och konfidentialiteten för kunddata.
2. Översikt över applikationen och tjänsten
- Applikationens namn: Salestrail
- Komponenter:
- Salestrail App (iOS och Android)
- Salestrail Recorder APK (för Android-enheter utan inbyggd samtalsinspelning)
- Call Analytics Dashboard (webbapplikation)
- Funktionalitet:
- Spårar och spelar in mobilsamtal samt samtal via WhatsApp och WhatsApp Business.
- Visar samtalsanalyser i Salestrails instrumentpanel.
- Integreras med ett CRM-system via färdiga integrationer eller via API.
3. Arkitektur och teknikstack
- Frontend (mobil)
- React Native (JavaScript) för plattformsoberoende utveckling
- Java för Android-specifik kod
- Swift för iOS-specifik kod
- Backend
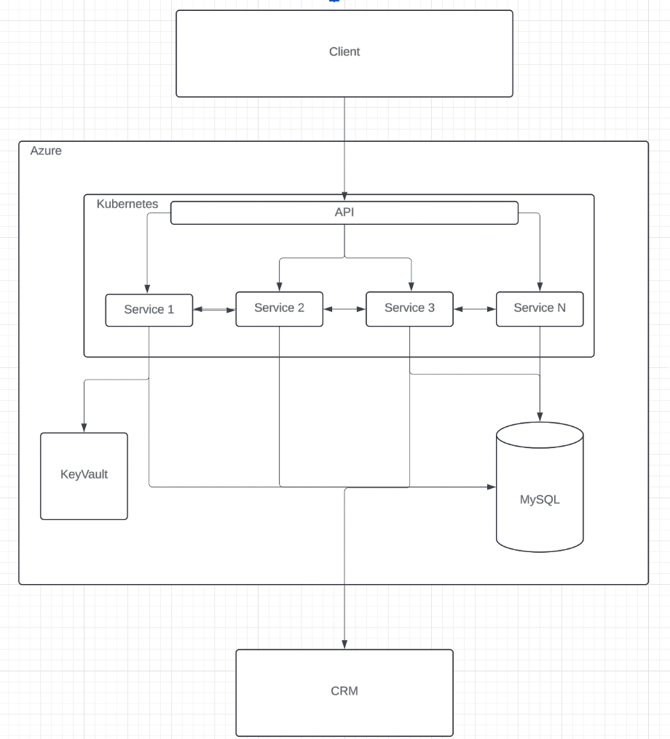
- Driftas på Microsoft Azure och orkestreras med Kubernetes
- Byggd med Spring (Java/Kotlin)
- Data lagras i MySQL
- Molnmiljö
- Microsoft Azure (regionen North Europe, fysiskt belägen i Irland)
4. Driftsättning och hosting
- Driftsättningsmodell:
- Mobilappen körs på användarens telefon.
- Backend-tjänsterna körs på Microsoft Azure Kubernetes Services.
- Tillgänglighet för lokal installation (on-premise):
- Lösningen erbjuds inte som en lokal installation eller hybriddriftsättning. Den är helt molnbaserad.
5. Dataflöde och lagring
- Dataflödesdiagram
- Användarens mobila enhet (app)
- Krypterad överföring (HTTPS) till Spring Boot-backend på Kubernetes i Azure
- Data lagras säkert i en MySQL-databas
- Om CRM-integrationen är aktiverad skickas data (via HTTPS) till CRM-systemet eller en API-slutpunkt
- Data i vila
- MySQL-databaser och säkerhetskopior i Microsoft Azure är krypterade vid lagring.
- Samtalsinspelningar lagras i Azure Blob Storage och är också krypterade vid lagring.
- API-token (JWT) signeras och verifieras med en säker nyckel.
- Data under överföring
- Alla anslutningar använder HTTPS/SSL för att kryptera dataöverföringar.
6. Dataklassificering och nödvändiga kunduppgifter
- Insamlade kunduppgifter:
- Namn, företag, befattning, e-postadress, telefonnummer, adress och andra kontaktuppgifter
- Samtalsuppgifter (mobilsamtal, WhatsApp-samtal)
- Policy för dataklassificering:
- Du kan beställa policyn för dataklassificering från support@liid.com
7. Integritet och regelefterlevnad
- Allmän regelefterlevnad
- Vi strävar efter att följa branschstandarder.
- På grund av vår storlek har vi inte eftersträvat formella certifieringar, men vi följer bästa praxis där det är möjligt.
- Dataskydd och GDPR
- Personuppgifter förblir den personuppgiftsansvariges (våra kunders) egendom.
- Vi behandlar endast uppgifter enligt den personuppgiftsansvariges instruktioner och tillmötesgår begäranden från registrerade.
- Inga vidareöverföringar utanför EES sker utan uttryckligt tillstånd.
- CCPA
- Vi säljer inte personuppgifter.
- Konsumenter har rätt att begära tillgång till och radering av uppgifter samt att välja bort eventuell försäljning av uppgifter.
- Registrerades rättigheter
- Kopia av personuppgifter: Tillhandahålls inom 45 dagar efter begäran (via e-post eller andra kanaler).
- Radering av personuppgifter: Utförs kostnadsfritt efter en verifierad begäran.
8. Åtkomstkontroll och roller
- Intern åtkomst (anställda)
- Endast heltidsanställda med ett legitimt verksamhetsbehov (t.ex. utveckling eller support) får åtkomst till känsliga uppgifter.
- Kundsupportpersonal kan se användarnamn och e-postadresser för att hjälpa till med supportärenden.
- Kundroller (instrumentpanel)
- Owner: Fullständig åtkomst, kan hantera team och se alla uppgifter.
- Manager: Kan skapa team och användare men ser endast uppgifter om personen har tilldelats rollen Team Admin.
- User: Ser endast sina egna uppgifter och kan inte lägga till eller ta bort andra användare eller skapa team.
- Team Admin: Övervakar samtalsdata för teammedlemmar i specifika team.
9. Autentisering och lösenordspolicyer
- Autentisering av anställda
- MFA krävs för åtkomst till produktionssystem.
- Lösenordspolicyn omfattar minst 9 tecken, komplexitetskrav och hashning med bcrypt.
- Antivirus- och antimalwareprogramvara är installerad på företagets enheter.
- Kundautentisering
- Användare loggar in med ett engångslösenord (OTP) som skickas via e-post.
- En nyckel som härleds från engångslösenordet lagras säkert på enheten och hashas med bcrypt i molnet.
- Efterföljande förfrågningar använder JWT-token med begränsad giltighetstid.
10. Säkerhetspolicyer och rutiner
- Informationssäkerhetspolicyer
- Policy för rent skrivbord (Clean Desk Policy)
- E-postpolicy (Email Policy)
- Riktlinjer för lösenordskonstruktion (Password Construction Guidelines)
- Policy för lösenordsskydd (Password Protection Policy)
- Incidenthantering och meddelande om dataintrång
- Vi upprätthåller en plan för hantering av säkerhetsincidenter (Security Incident Response Plan) (bifogad).
- Dataintrång rapporteras till berörda kunder omedelbart (eller inom 72 timmar).
- Åtgärdssteg: inledande bedömning, begränsning, kommunikation, eliminering och återställning.
- Utbildning av anställda
- Regelbunden utbildning i säkerhetsmedvetenhet (årligen).
- All personal undertecknar sekretessavtal.
- Sanktionspolicy
- Det finns ingen formellt dokumenterad disciplinär policy, men eventuella överträdelser av säkerhetspolicyer hanteras vid behov.
11. Revisioner och tester
- Interna revisioner
- Genomförs årligen med hjälp av verktyg som automatiserade URL-injektorer, statisk analys, kontroller av kodberoenden osv.
- Externa revisioner
- För närvarande genomförs inga oberoende penetrationstester eller kodgranskningar av tredje part.
- Historiskt har en extern verifiering genomförts i samband med en Google Mail-integration.
- Hantering av sårbarheter i nätverk och applikationer
- Regelbundna sårbarhetsskanningar genomförs och kritiska säkerhetsuppdateringar installeras omedelbart.
- Uppdateringar genomförs minst en gång per år, och oftare vid brådskande säkerhetsuppdateringar (t.ex. Log4j).
12. Infrastruktursäkerhet
- Hostingmiljö
- Microsoft Azure, med Kubernetes för orkestrering av containrar.
- Strikta brandväggsregler, WAF aktiverad och oanvända portar blockerade.
- Säkerhetskopior
- Databassäkerhetskopior skapas automatiskt i Azure och är krypterade vid lagring.
- Återställning till en specifik tidpunkt är tillgänglig.
- Slutpunktssäkerhet
- Företagets bärbara datorer har antimalwareprogramvara. Anställda har administratörsbehörighet.
- Ingen VPN används. Brandväggen tillåter IP-baserad åtkomst för distansarbete.
- Ändringshantering
- Nätverksändringar administreras av en huvudadministratör. Utvecklare har inte direkt åtkomst till produktionsnätverkets konfigurationer.
13. Fysisk säkerhet
- Kontorets adress: Helsingfors, Finland (Fredrikinkatu 33a, 00120 Helsingfors)
- Kontorsmiljö: Kontoret är inte en delad kontorslokal. Åtkomstkontroll finns på plats.
- Datacenter: Microsoft Azures säkra datacenter i Irland / regionen North Europe.
- Verksamhetskontinuitet: Fysiska och miljörelaterade risker bedöms årligen. Det finns en kontinuitetsplan om kontorslokalerna inte är tillgängliga.
14. Incidenthantering och notifiering
- Loggning och identifiering av säkerhetshändelser
- Azure tillhandahåller aviseringar om inloggningshändelser. Applikationsloggar förs över användarnas inloggningsförsök och API-anrop.
- Process vid dataintrång
- Kunder meddelas utan onödigt dröjsmål (inom 72 timmar) om ett dataintrång upptäcks som påverkar dem.
- Ansvar
- Informationssäkerhetsansvarig: Risto Linnoskivi (rapporterar till VD och samordnar incidenter).
15. Datalagring och radering
- Lagringsperiod
- Vanligtvis 3 år efter att avtalet har upphört, om inget annat begärs.
- Radering av data
- Efter en verifierad begäran raderas alla användar- och samtalsuppgifter (inklusive inspelningar, token och integrationsdata) permanent från Azure-miljön.
- Raderingen omfattar även eventuella underbiträden.
16. Kontaktuppgifter och ytterligare information
- Viktiga säkerhetskontakter:
- Informationssäkerhetsansvarig:
- Risto Linnoskivi, risto.linnoskivi@liid.com
- VD:
- Maria Sundström
- Informationssäkerhetsansvarig:
- Integritet och dataskyddsombud (DPO)
- Kontaktuppgifter till dataskyddsombudet finns tillgängliga för kunder på begäran.
- Integritetsmeddelande / Integritetspolicy: Salestrail Legal
- Ytterligare dokumentation
- Hantering av säkerhetsprogram och plan för incidenthantering (Security Program Management & Incident Response Plan)
- Policy för informationsklassificering och informationshantering (Information Classification and Handling Policy)
- Policy för rent skrivbord (Clean Desk Policy)
- Riktlinjer för lösenord (Password Guidelines)
- Övriga bilagor som hänvisas till i detta dokument
17. Sammanfattning
Salestrail arbetar för att skydda dina uppgifter genom robust autentisering, kryptering av data både vid lagring och under överföring samt väldefinierade processer för incidenthantering. Hela vår molndriftsättning körs i Microsoft Azure och utnyttjar dess beprövade säkerhetsfunktioner. Regelbundna interna granskningar hjälper oss att kontinuerligt förbättra vårt arbete. Även om vi inte har några formella säkerhetscertifieringar följer vi bästa praxis i linje med erkända ramverk.
Om du har frågor om detta dokument eller vill begära ytterligare information, vänligen kontakta:
- Säkerhetsansvarig: Risto Linnoskivi (risto.linnoskivi@liid.com)
- VD: Maria Sundström (maria.sundstrom@liid.com)
Tel: +358 40 7683813
Detta dokument ger en övergripande översikt över Salestrails säkerhetsarbete. Det kan komma att ändras i takt med att vår infrastruktur och våra processer utvecklas.